Хотя я и критиковал недавно результат нейросетей в рисовании по описанию, тем не менее я не сомневаюсь, что через короткое время то, что они будут генерировать, не отличит от реальных цифровых фотографий ни одна экспертиза.
А это значит — широкое поле для фейков в источнике, которому мы ещё пока не отвыкли доверять, — фотографии. Да ещё и оформлено это будет в какие-нибудь онлайновые сервисы с нулевым порогом вхождения, любой «нафотографирует» то, что ему в голову придёт.
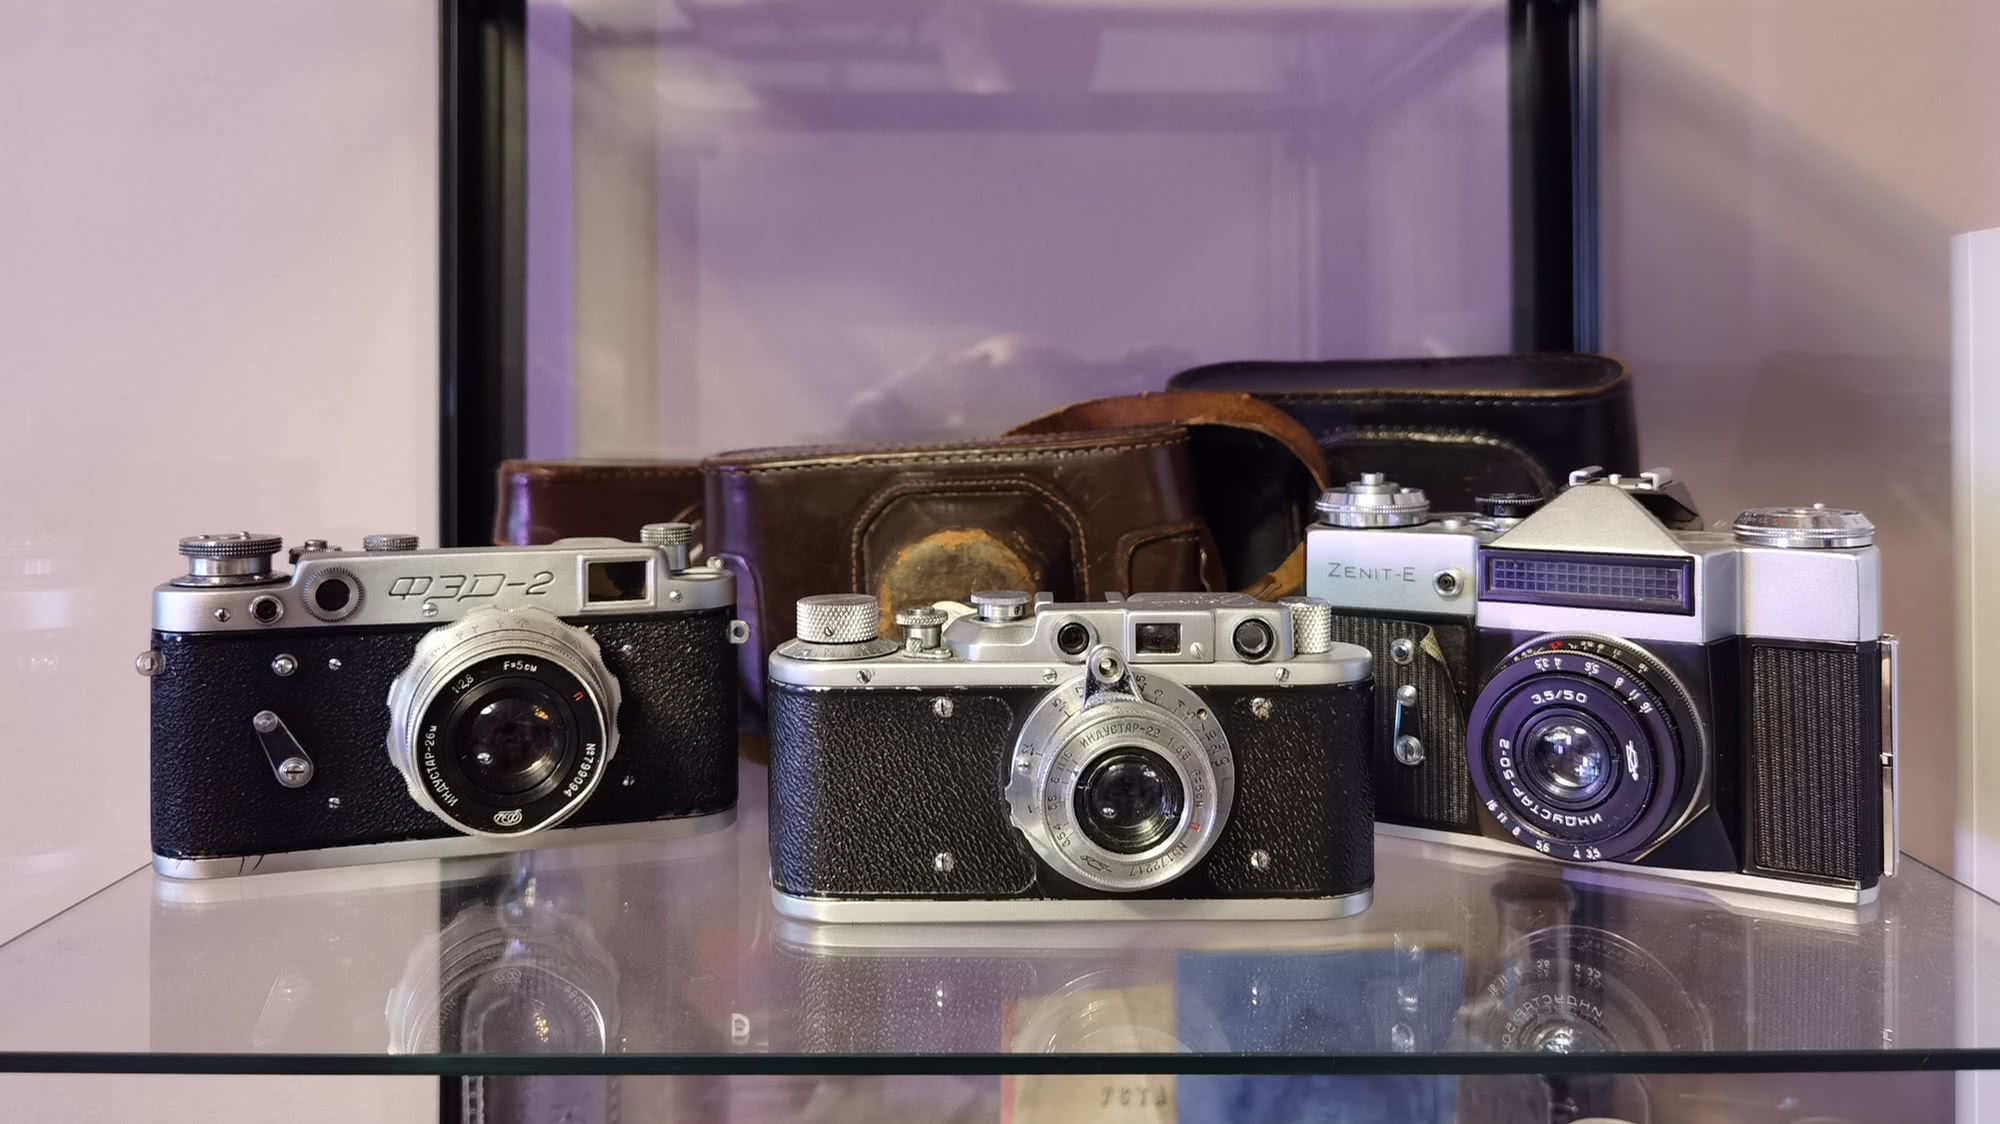
Фотоаппарат «Зоркий» (в центре) когда-то принадлежал моему деду — Александру Тимофеевичу Миронову
В этой связи, как мне кажется, нас ждёт откат на плёночную фотографию там, где требуется надёжная фиксация фактов, — фотографии на плёнке-то мы подделывать нормально не умеем, насколько я знаю. Фотоплёнка фиксирует свет каждой своей молекулой, так что сильно дискретный «пиксельный» свет от искусственной картинки, в моём представлении, должен заметно отличаться на плёнке от реальности с её отдельными фотонами.
Но с фото более-менее понятно, более интересно что делать с видео, его-то в перспективе тоже научатся надёжно подделывать — не вешать же ГИБДД на столбы кинокамеры с километрами плёнки для видеофиксации нарушений? Пока непонятно.
Возможно будущее за какими-нибудь голографическими приёмниками, которые будут записывать реальность настолько «глубоко», что это ещё долго невозможно будет «нарисовать» нейросетями, но вопрос как это передавать и хранить — цифровая техника на такое не способна, — слишком много «цифр» получается, всё равно нужно что-то гибридное с аналоговым миром.
Комментарии 20
Все изображения будут подписываться авторами.
И это давно уже есть:
https://www.sony.eu/presscentre/news/sony- … technology
https://imaging.nikon.com/lineup/software/ … /index.htm
Я думал на эту тему, но там есть проблемы. Две самые острые — наличие цепочки доверия от корневых сертификатов (можно погуглить проблему с казахстанским корневым сертификатом или теперь уже с сертификатом «минцифры») и быстрое устаревание.
Я не знал, что производители уже применяют ЭП, но мне не вполне ясно что мешает потенциальному фейкоделателю распотрошить камеру, вынуть сенсор и подать пискели напрямую из нейросети? Камере же всё равно, она подпишет что угодно.
Техническая сложность, прежде всего. Сенсор и ЦАП часто делают единным модулём, ту да же добавить криптоблок (как встроенное видео в процессорах), и подлезть между этими блоками будет довольно сложно.
административно-методологически (нужен многоуровневый контроль за секретаршей) или технологически (делаем сенсор, ЦАП и криптоблок на одном куске кремния, или что там).
Да, при использовании ЭЦП всегда встает вопрос, а можно ли быть уверенным что документ не был модифицирован до подписания? Не поправила ли чего секретарша в документе, который шеф ей отдал на на подписать и отправить? Это вопросы решаются уже не криптографией, а
Встаёт, но я говорю не про это. У ЭП есть устаревание — сертификаты выдаются от года до десяти, десять — это максимум, насколько я знаю, через 10 лет уже нельзя с достаточной уверенностью сказать, что приватный сертификат не подобрали.
Да он не нужен, если сделать нормальный интерфейс, руководители сами всё рассматривают и подписывают.
какого-то надёжного источника, иначе неясно когда произошло подписание. В стационарных системах для этого используется защищённый сервер времени (гуглить «штамп времени в электронной подписи»), у фотоаппарата, как будто бы, ему взять неоткуда.
Кстати, есть такая штука, про которую я забыл — метка времени, она должна приходить из
А так реально делают вообще? Если да, эта проблема скорее всего снимается.
Просроченым или отозванным (CRL/OCSP) сертификатом подписывать нельзя, да, но уже подписанные документы остаются валидными.
Уже появилиськвантово-устойчивые алгоритмы шифрования, не уверен что их стандартизовали и выпустили в оборот, но разработки есть.
Да, TSP, я в теме ) Но сейчас, когда в интернет ходят буквально холодильники и чайники, это не проблема. Уж гаишные камеры точно имеют доступ к сети.
ADC точно делают одним модулем к сенсору (не всегда, конечно). Ну, в крайнейм случае зальём корпус камеры компаундом. Как выше заметили, впрос в цене взлома.
Это не так, не остаются. Устаревают даже сами алгоритмы, некоторые из причин — находятся уязвимости в алгоритмах, повышается мощность оборудования, подписи становятся вычислимыми.
Разработки есть, но в бизнесе это использовать нельзя, после первой же валидации (а валидировать приходится перед каждый использованием), подпись становится непригодной, кроме того, она не сохраняется, если пропадает питание.
Камеры — наверное, но выше давали ссылки на ЭП в «Никоне» и «Кеноне», я так понял (подробно не читал), что речь об обычных цифровых камерах.
Нет, подписывать снимок надо личной подписью фотографа. И тут уже только он отвечает за подлинность.
Но по крайней мере мы будем знать, что это изображение вышло именно таким, каким его данный конкретный человек и предполагал выпустить. Правда, надо
У меня шизофрения так разовьётся ) Как будто теперь на сайте есть два Евгения Суреева — с плюсом между именем и фамилией и без него. Но в этом после то ли
Если мы рассматриваем не единичный случайный снимок, а использование фото/видео для фиксации фактов, то очевидно, что фотограф как минимум присутствовал лично. Про человека с нейросетью такого сказать нельзя.
Нас тут кажется на самом деле два. Но в этом посте писал пока только я. Почему появляется и пропадает плюс, это неизвестно.
Мы никак не отличим человека с нейросетью от человека без нейросети. Часть изображений на этом сайте так или иначе обработано нейросетями (другая часть публикуется как есть, если считать, что в моём смартфоне обработки нейросетями нет), сомневаюсь, что хотькто-то надёжно сможет отделить одно от другого.
Если фотография содержит в себе подпись фотографа, или, например, несколько подписей «понятых», присутствовавших при фотографировании, степень доверия этой фотографии будет значительно выше, чем если бы она была не подписана, или подписана третьим лицом.
Что мне помешает получить десять таких подписей, например? На разных людей.
1) глобального реестра не будет, цепочки доверия сломаны уже сейчас на сертификаты доменов;
2) корневые реестры в руках у организаций, где живые люди — сертификаты можно подделать, надавив на них;
3) внешние источники времени даже сейчас крайне редки, хотя документы подписываются десятками тысяч (как минимум) каждый день, подписать
4) человек с фотоаппаратом и человек с нейросетью никак не различаются с точки зрения ЭП и стороннего потребителя между собой;
5) криптоалгоритмы устаревают, не исключено, что лет через пять подобрать коллизию второго рода на хеш по ГОСТу
6) сертификаты ЭП устаревают — через десять лет этот сертификат можно будет перебрать и подписать «задним числом» (меток
Как в этих условиях может помочь ЭП (которая даже сейчас не помогает нормально подписывать документы) я не понимаю.