Двухфакторная аутентификация
Сейчас повсеместно внедряется двухфакторная авторизация, чтобы снизить риски взлома аккаунтов злоумышленниками. Это правильный шаг, конечно, хоть и неудобный.
Я тут недавно перебирал ящики с вещами и приливная волна барахла вынесла на свет карточки второго фактора авторизации, которые лет десять назад выдавал банк «Ак Барс».
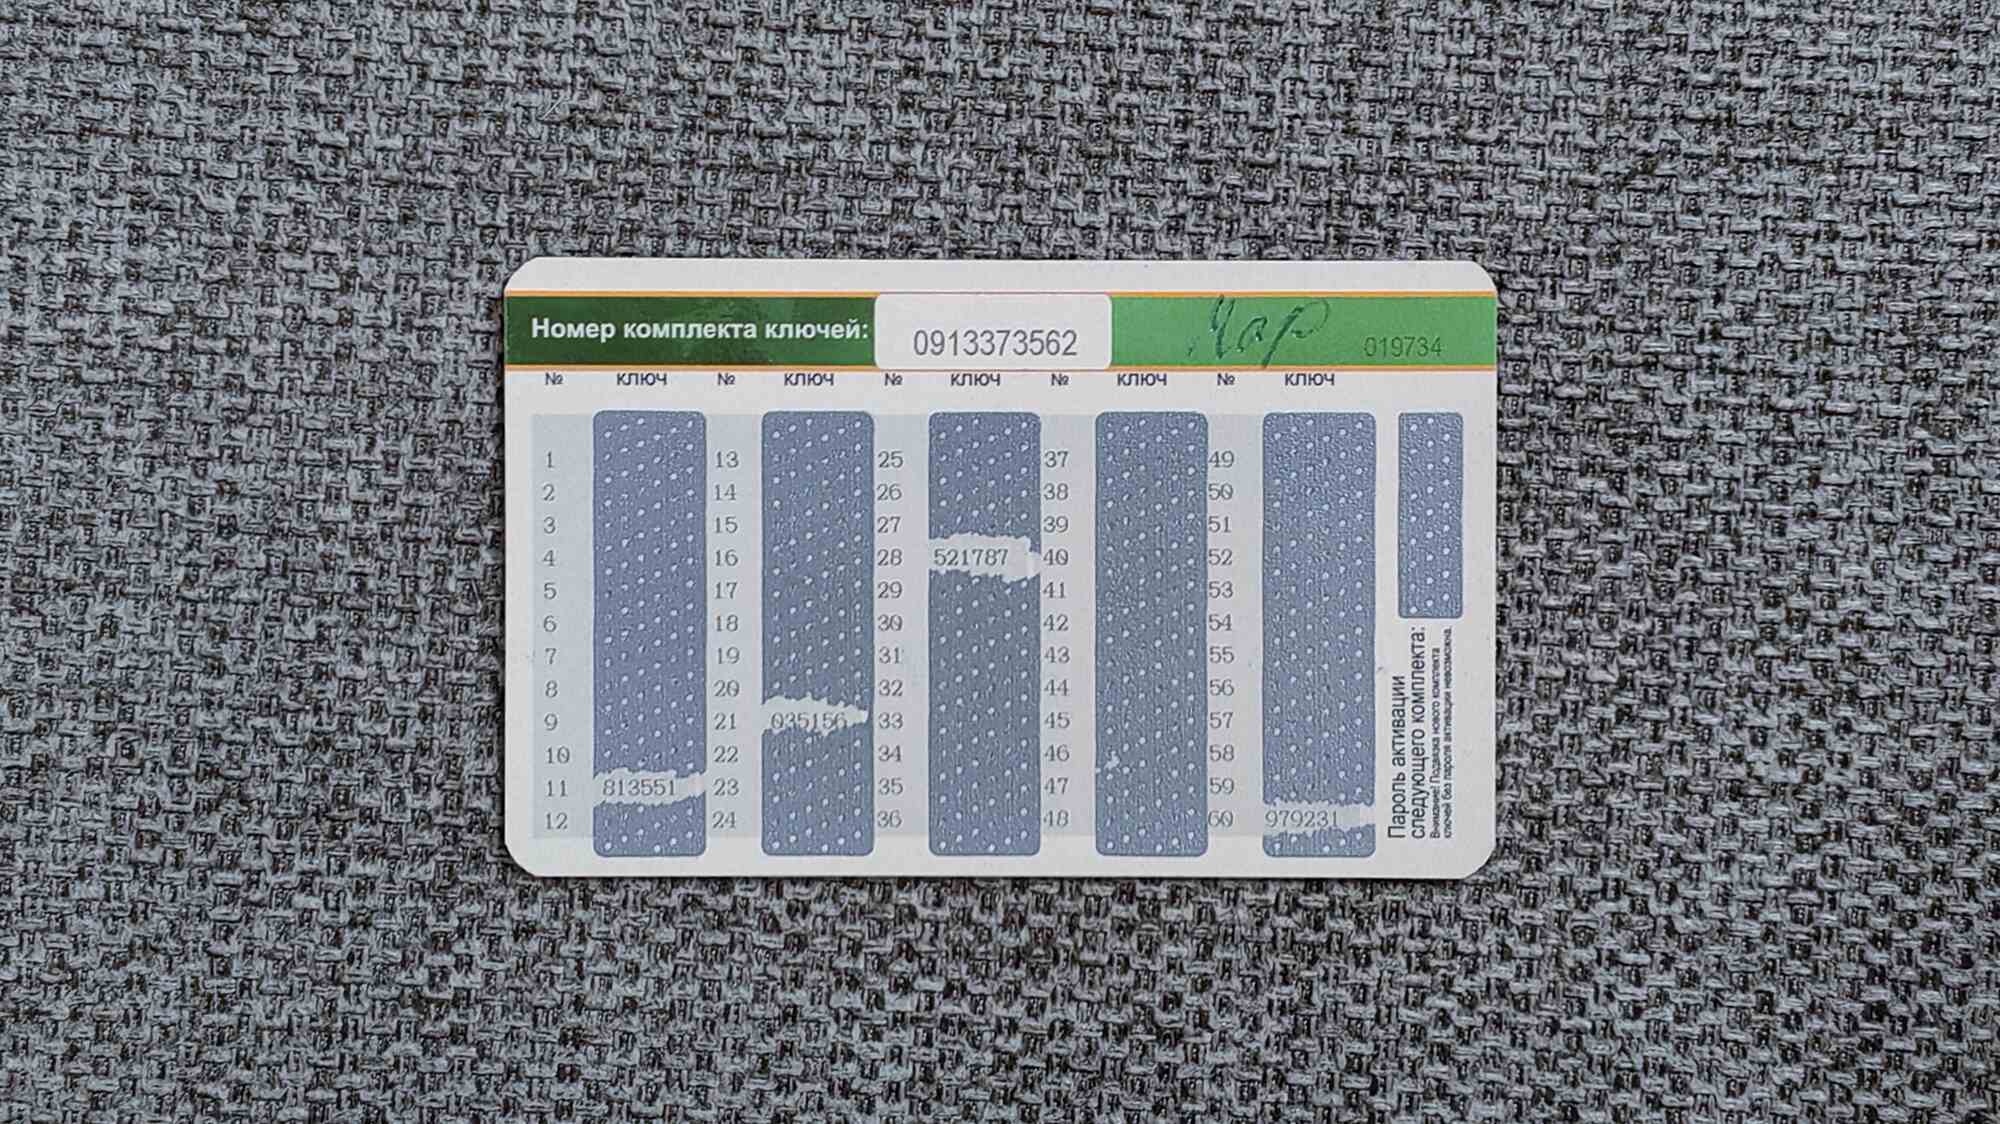
Для чего они точно использовались, я не помню, кажется их запрашивало приложение на входе, но может быть они были нужны для обращения по телефону или через кассу.
Когда они кончались, в банке можно было получить следующий комплект, предъявив для этого специальный код. Позже новый комплект стало возможным получить в банкомате на бумажной ленте.
Комментарии 15
(Злоумышленники тоже не получат доступ, да.)
Позже мне как старому клиенту выдали карточку с экраном как у калькулятора и кнопками от 0 до 9. Карточка работала от батарейки, которой хватало на 3 года. Ее нужно было спарить с учетной записью через банкомат, и позже все операции подтверждались с карточки. Личный кабинет показывал код запроса, его надо было ввести на карте, нажать ОК и она показывала код ответа. Было забавно.
Но это же «простой» hardware OTP password generator. И приложения банков где генерируется пароль -- это то же самое, но программное.
А всякие yubikey они по середине -- пароли генерируют хардварно, но выводят их в компьютер/телефон.